Docker 隔离 Namespace 限制与只读挂载
解密 tools/environments/docker.py 的 Namespace 安全策略与 Capabilities 过滤
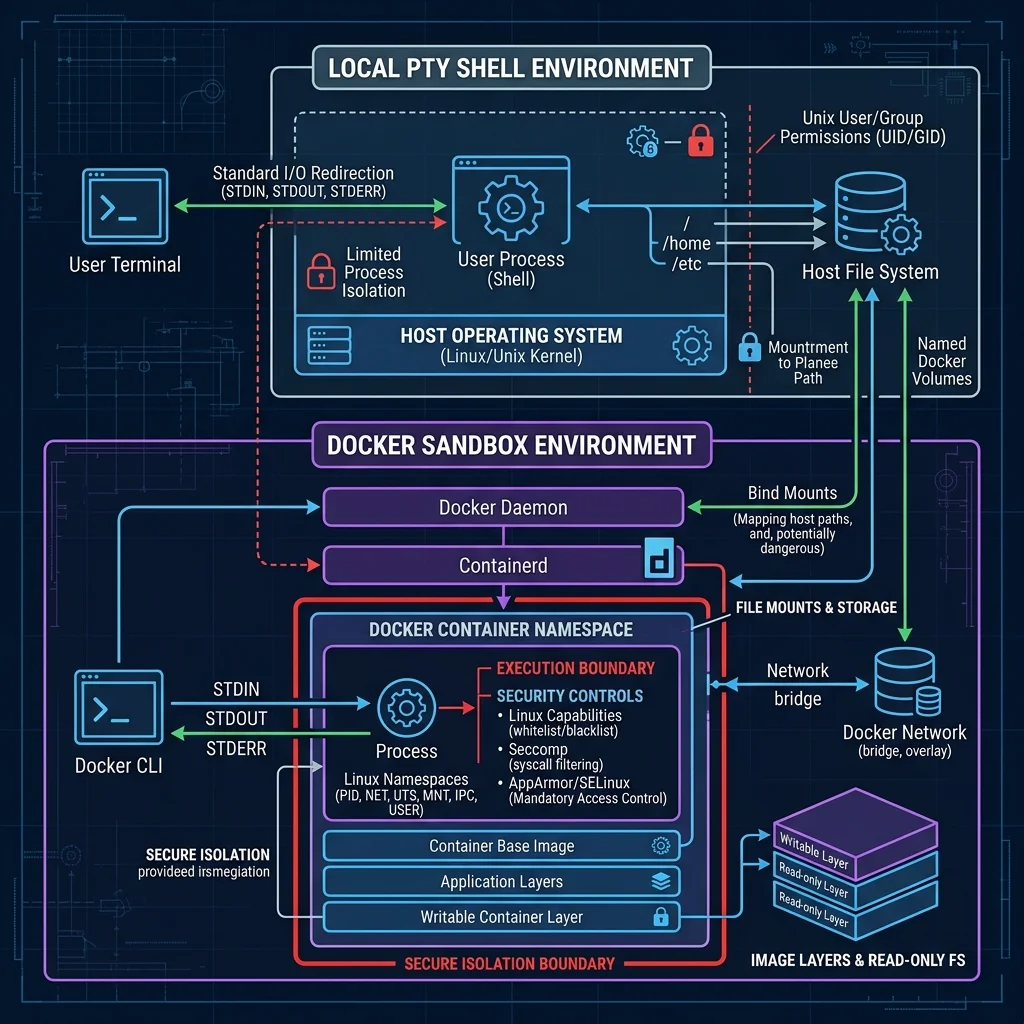
📊 图 9-2-1:标准 I/O 重定向、主机目录挂载与 Docker 容器安全沙箱边界图
🔒 1. docker.py 的只读卷 Namespace 安全防护
在 tools/environments/docker.py 中,为了阻止恶意代码越权感染宿主,系统实施了极为严苛的安全过滤防御,将宿主 Workspace 仅以只读(ro)形式挂载到容器中,并通过 Linux PID, IPC, NET 隔离,防止容器探知宿主局域网拓扑。
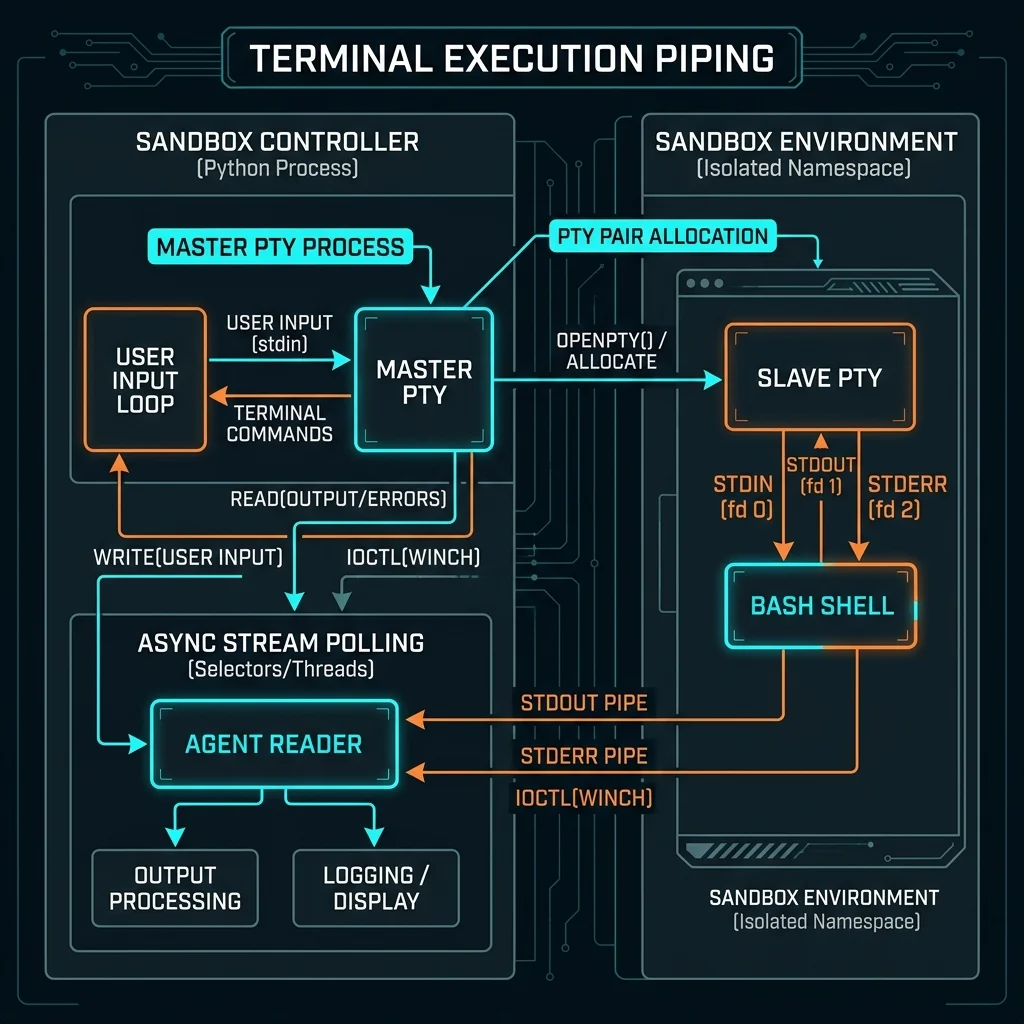
📊 图 9-2-2:主机沙箱控制器与隔离环境(PTY主从设备)双向重定向管道图
🛡️ 2. Linux Capabilities 封杀
系统在 Docker container 启动命令行里剥夺了容器内几乎所有的 root 系统调用权限(如 --cap-drop=ALL ),杜绝了沙箱逃逸和越权控制网络设备的潜在安全风险。